
Les SLM embarqués
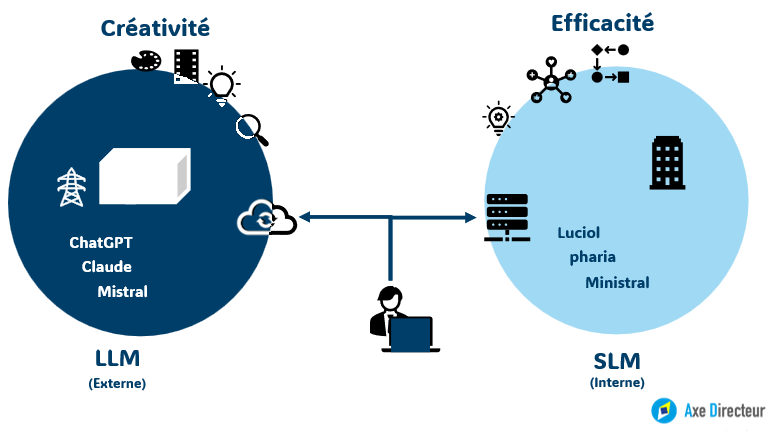
LLM (Large Language Model) vs SLM (Small Language Model)
L’acronyme SLM désigne principalement les Small Language Models (petits modèles de langage) en intelligence artificielle.
Dans le domaine de l’IA générative, les SLM (comme Phi-3 de Microsoft ou Mistral 7B) servent d’alternative plus légère, plus rapide et plus ciblée aux géants comme GPT-4 (les LLM).
Ils se composent généralement de quelques milliards de paramètres au lieu de centaines de milliards.
Ils servent essentiellement à :
Fonctionner en local (sans internet) : Grâce à leur petite taille, ils peuvent être installés et exécutés directement sur un smartphone, un ordinateur portable ou un objet connecté, éliminant ainsi le besoin d’envoyer des requêtes vers le cloud.
Garantir la confidentialité des données : Comme l’IA tourne localement, les données sensibles (médicales, bancaires, secrets d’entreprise) ne quittent jamais l’appareil.
Exécuter des tâches métiers spécifiques : Ils sont entraînés sur des données très qualitatives et ciblées. Ils excellent pour gérer un service client, trier des tickets de support, résumer des documents internes ou rédiger du code informatique.
Réduire les coûts et la latence : Ils consomment très peu d’énergie et répondent instantanément (en quelques millisecondes), ce qui réduit drastiquement les coûts d’infrastructure pour les entreprises..
Exemples de LLM et SLM disponibles en 2026
| PAYS | LLM | SLM |
|---|---|---|
| USA | Anthropic – Claude OpenAI – ChatGPT (GPT6 Astra) Microsoft – Copilot & Azure Google – Gemini Meta – Llama | Anthropic – Claude 3.5 Haiku OpenAI – GPT-5.4 mini Microsoft – Série Phi Google – Série Gemma Meta – Llama (versions 8B / 3B) |
| Europe | Mistral (F) – Vibe (ex Le Chat) Aleph Alpha (All) – Luminous | Ministral (F) DeepL (All) |
| Chine | DeepSeek – DeepSeek Alibaba – Qwen Moonshot – Kimi Zhipu AI – GLM Baidu – Ernie | DeepSeek-R1 Qwen-2.5-14B Kimi K2.6 (MoE) GLM-4-9B (Open-Source / Local) ERNIE Tiny |
Principales plateformes de création de workflow
| Logiciel | Type de licence | Hébergement | Facilité d’usage | Connexion Ollama / Local |
|---|---|---|---|---|
| n8n | Fair-code / Source-available | Local ou Cloud | Medium (puissant) | 🟢 Natif et excellent |
| Activepieces | Open Source (MIT) | Local ou Cloud | Simple | 🟢 Disponible (via nœud OpenAI compatible) |
| Node-RED | Open Source | Local | Technique | 🟢 Excellent via extensions |
| Make | Propriétaire | Cloud uniquement | Simple à Medium | 🟡 Nécessite d’exposer votre IP locale (Ngrok) |
| Zapier | Propriétaire | Cloud uniquement | Très simple | 🔴 Très complexe / Déconseillé pour le local |
Recommandations
Privilégier le format Safetensors
Hugging Face a développé et standardisé ce format sécurisé (fichiers .safetensors). Contrairement au format Pickle, il contient uniquement les données numériques du modèle et est incapable d’exécuter le moindre code informatique. C’est la protection numéro un.
Vérifier les badges de sécurité sur le Hub
Avant de télécharger, regardez la page du modèle sur Hugging Face. La plateforme affiche des bandeaux d’avertissement clairs si ses scanners automatiques détectent un comportement suspect (Pickle Scanning ou Malware Scanning).
Se fier à la provenance (Signatures GPG)
Ne téléchargez pas le modèle d’un utilisateur inconnu sans historique. Privilégiez les dépôts officiels d’entreprises reconnues ou vérifiez que les commits sont signés électroniquement..
Utiliser un environnement isolé (Sandbox)
Si vous devez impérativement charger un fichier au format instable, exécutez votre code dans un conteneur isolé (comme Docker) ou une machine virtuelle afin qu’un éventuel virus ne puisse pas atteindre votre système principal.